Демо распознавания счёта выглядит эффектно: загрузить PDF и за секунды получить поля. Надёжная автоматизация начинается после демо. Она должна сохранить оригинал, найти заказ на закупку, заметить дубль, не поверить новым банковским реквизитам из письма и оставить бухгалтеру понятное объяснение каждого решения.
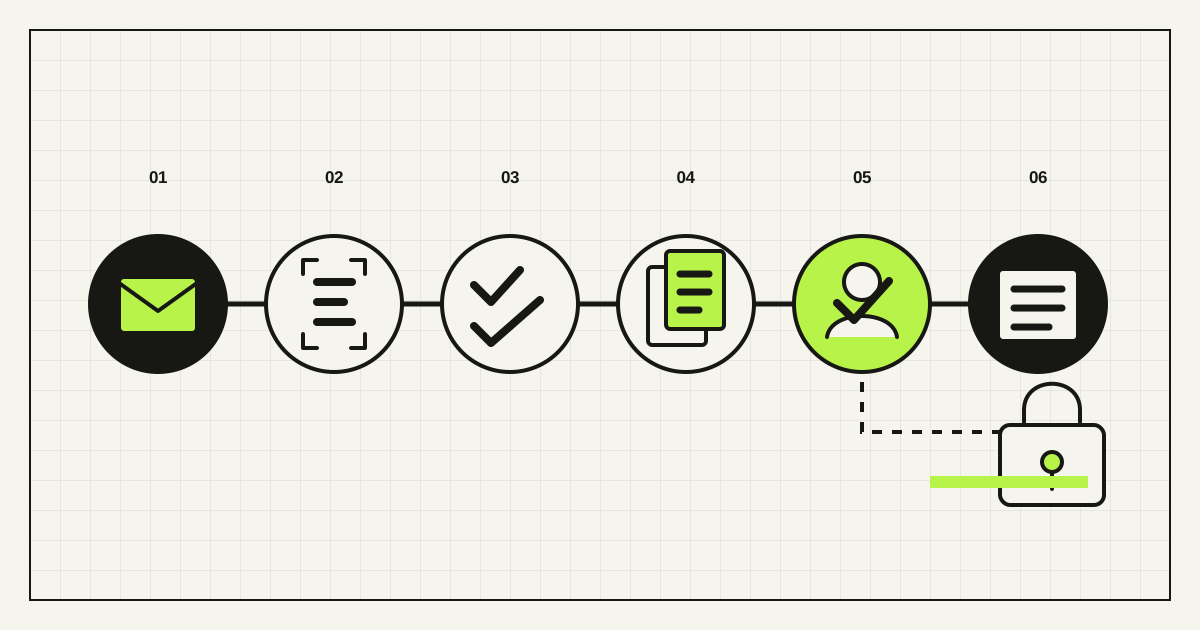
Полезный принцип: ИИ распознаёт и готовит, детерминированные правила контролируют, ответственные люди принимают финансовые решения. Не поручайте одному автономному агенту прочесть письмо, довериться вложению, изменить карточку поставщика, одобрить исключение и отправить платёж.
Почему автоматизацию счетов стоит пересмотреть
Финансовая автоматизация вышла за пределы отдельного OCR. В исследовании финансовых директоров за 2025 год McKinsey отмечает растущее применение генеративного ИИ и описывает агентные процессы в кредиторской и дебиторской задолженности. Но практический вывод не в том, что компании срочно нужен «ИИ-бухгалтер». Ценность появляется, когда технология встроена в настоящий процесс и усиливает контроль, а не показывает красивое извлечение рядом с учётной системой.
Меняется и форма документов. Еврокомиссия определяет электронный счёт как структурированные машиночитаемые данные, пригодные для автоматической обработки; обычный PDF сам по себе таким документом не является. Пакет VAT in the Digital Age будет поэтапно вводить цифровую отчётность на основе электронных счетов, включая трансграничные B2B-операции с 1 июля 2030 года. Для бизнеса, работающего с ЕС, это повод принимать структурированные данные поставщиков уже сейчас, оставив OCR и ИИ для PDF, сканов и фотографий.
Русскоязычная выдача показывает конкретный спрос: компании ищут автоматизацию первички, счетов и актов, передачу в учётную систему и способ сократить ручной ввод. Поэтому полезная система должна охватывать весь путь от входящей почты до проверенного черновика, а не только распознавание документа.
Сначала зафиксируйте результат одной фразой
Хорошая первая версия: «Для разрешённых типов счетов создавать проверенный черновик в учётной системе и пакет для согласования; не инициировать оплату». Граница достаточно узкая для безопасного теста и достаточно полезная, чтобы снять рутину. Проведение документа или платёж можно рассматривать позже, если пилот докажет надёжность контролей и компания явно примет дополнительный риск.
Разберите вместе с бухгалтером и владельцами бюджетов 30–50 недавних счетов. Зафиксируйте каналы поступления, типы документов, юридические лица, валюты, налоги, заказы на закупку, подтверждения поставки или акты, лимиты согласования и исключения. Один поставщик может прислать структурированный электронный счёт, текстовый PDF, фото, акт, кредит-ноту и пояснение в письме. Для каждого случая нужен определённый маршрут.
Заранее установите приоритет источников:
- Структурированные данные. EN 16931, Peppol, EDI или другой согласованный формат проверяйте напрямую по схеме и бизнес-правилам.
- Текстовый слой PDF. Извлекайте текст вместе с координатами или ссылкой на страницу.
- OCR для сканов и фотографий. Сохраняйте изображение и уверенность отдельно для каждого поля.
- Языковая или визуальная модель для неоднозначности. Она может предложить значение или категорию, но не должна скрывать неопределённость.
Такой порядок дешевле и прозрачнее, чем пропускать каждый документ через самую гибкую модель.
Контролируемый путь от счёта до черновика
| Этап | Действие системы | Доказательство |
|---|---|---|
| 1. Приём | Получить документ из разрешённого ящика, портала, API или формы | Отправитель, время, канал, хеш файла |
| 2. Классификация | Отличить счёт, кредит-ноту, акт, выписку и посторонний файл | Тип документа и уверенность |
| 3. Извлечение | Предложить поставщика, номер, даты, валюту, налоги, суммы, заказ и строки | Значение и место в оригинале |
| 4. Проверка | Проверить схему, арифметику, даты, валюту, налоговые номера и обязательные поля | Коды пройденных и нарушенных правил |
| 5. Сверка | Сравнить со справочником, заказом, договором, приёмкой и прежними счетами | Совпадения, отклонения, признаки дубля |
| 6. Маршрутизация | По утверждённой политике создать черновик или исключение | Версия политики и код причины |
| 7. Проверка человеком | Показать рядом оригинал, поля, совпадения и расхождения | Проверяющий, правки, причина, время |
| 8. Запись | Идемпотентно создать черновик в ERP или бухгалтерской системе | ID источника и записи, ответ, повторы |
Храните неизменный оригинал и вычисляйте хеш содержимого. Он найдёт повторно присланный файл, но для дублей нужен ещё нормализованный ключ: поставщик + номер счёта + ваше юридическое лицо, а при слабом номере — близость даты и суммы. Повторная отправка, исправленный документ и настоящий ежемесячный платёж — разные случаи. Проверяющий должен видеть, почему сработал контроль.
Каждое извлечённое поле должно вести к доказательству в документе. Если не сходится налог, бухгалтеру нужен сразу соответствующий фрагмент, а не поиск по двенадцати страницам. Исправления могут стать размеченными данными для оценки, но конфиденциальные счета нельзя незаметно использовать для обучения модели без утверждённой политики и подходящих условий поставщика ИИ.
Решения должны находиться в политике, а не в промпте
Вместе с финансовым владельцем составьте матрицу исключений:
- Автоматический черновик: известный поставщик, прежние платёжные реквизиты, уникальный счёт, верная арифметика, заказ и приёмка совпадают в пределах допуска.
- Проверка бухгалтером: поле с низкой уверенностью, нет заказа, расходятся строки, кредит-нота, необычный налог, неясное юридическое лицо или возможный дубль.
- Согласование владельцем бюджета: счёт без заказа, отклонение цены или количества, превышение полномочий либо услуга, выполнение которой подтверждает заказчик.
- Проверка безопасности: новый поставщик, новые банковские реквизиты, изменённые платёжные инструкции, подозрительный домен или конфликт со справочником.
- Отклонение или карантин: опасное вложение, неизвестный формат, нет идентификатора поставщика либо текст документа пытается управлять автоматизацией.
Допуски задают по юридическому лицу, поставщику, категории, валюте и сумме. «Модель уверена на 95%» — не политика согласования. Уверенность может определить очередь проверки, но не право распоряжаться деньгами.
Сохраните разделение обязанностей. Сотрудник, создающий поставщика или меняющий его счёт, не должен единолично одобрять первый платёж. Технической учётной записи дайте минимум прав: читать необходимые данные и создавать черновики, но не менять банковские реквизиты и не выпускать платёж. Зафиксировать границы поможет наша матрица разрешений для ИИ-агентов.
Считайте письмо и вложение недоверенными данными
Британский National Cyber Security Centre предупреждает о мошенничестве, когда злоумышленник выдаёт себя за знакомого контрагента, подменяет счёт или просит перевести деньги на другой банковский счёт. Поэтому новые реквизиты нельзя подтверждать тем же письмом или PDF, в котором они появились. Позвоните по ранее сохранённому номеру, используйте контролируемый кабинет поставщика или отдельный процесс проверки; запишите, кто и как подтвердил изменение.
ИИ добавляет риск косвенной инъекции инструкций. OWASP показывает, как команды во внешнем файле способны изменить поведение языковой модели. В счёте такая команда может быть видимой, очень мелкой, белой, спрятанной в метаданных, QR-коде или другом языке. Защита должна быть архитектурной:
- считайте текст документа только данными для строгой схемы;
- не выдавайте модели распознавания учётные данные и неограниченные инструменты;
- обращайтесь к справочникам и API только через серверные разрешённые функции;
- не принимайте ссылки из документа как подтверждение личности поставщика;
- сканируйте файлы, ограничивайте тип и размер, изолируйте обработку и очищайте журналы;
- оставляйте финансовые действия за отдельной политикой и уполномоченным человеком.
Определите срок и регион хранения, субподрядчиков, шифрование, журнал доступа, реакцию на инциденты и удаление. В счёте могут быть персональные данные, коммерческие условия, налоговые номера, адреса и банковские реквизиты.
30-дневный пилот без доступа к деньгам
Отбирайте документы по риску, а не по удобству. Включите чистые PDF, фотографии с телефона, несколько языков, рукописные добавления, многостраничные счета, кредит-ноты, новые реквизиты, дубли, частичные поставки, округление, валюту и документы без заказа. Проверочный набор отделите от примеров, на которых настраивали систему.
До теневого режима согласуйте критерии запуска: никаких непроверенных изменений поставщика; никаких платежей; ни одного пропущенного дубля в размеченном наборе повышенного риска; утверждённая точность обязательных полей; доказательство для каждого значения; безопасный повтор запроса без второго черновика; полное событие аудита для каждой смены состояния. Пороги определяет компания на своих данных и в пределах своего риска, а не по рекламному показателю.
Измеряйте рабочую очередь, а не демо
- число счетов по каналу, типу, поставщику и юридическому лицу;
- точное совпадение отдельных полей и долю черновиков без правок;
- долю автоматически созданных черновиков — не автоматических оплат;
- исключения и главные коды причин;
- точность и полноту поиска дублей на размеченных примерах;
- медиану и 90-й процентиль времени от получения до одобренного черновика;
- минуты ручной проверки, исправления, отклонения и возраст очереди;
- ошибки записи в ERP, повторы, двойные записи и время восстановления;
- стоимость принятого черновика с моделью, OCR, интеграцией, проверкой и поддержкой.
Показывайте абсолютные числа рядом с процентами и сравнивайте их с исходным срезом. 70% автоматических черновиков могут быть отличным результатом, если остальные 30% — рискованные случаи. Это опасно, если система скрывает неопределённость ради красивого показателя. NIST AI RMF рекомендует определять роли людей, тестировать в условиях, близких к рабочим, документировать границы и постоянно наблюдать за системой.
Для финансовой оценки используйте наш расчёт окупаемости автоматизации. Не превращайте каждую сэкономленную минуту в вымышленную экономию: учитывайте лишь мощность, которую бизнес действительно использовал.
Покупайте стандартные компоненты, создавайте свой слой контроля
Большинству компаний не следует разрабатывать с нуля OCR, антивирусную проверку, транспорт электронных счетов или универсальную модель документов. Здесь разумнее готовые компоненты. Собственная разработка оправдана там, где ценность зависит от справочников поставщиков, правил заказов и приёмки, нескольких юридических лиц, аналитик расходов, полномочий, маршрутов исключений и требований к доказательствам.
Просите поставщика показать самые сложные ваши документы, а не его идеальный образец. Проверьте выгрузку оригиналов и журнала, происхождение полей, настройку правил, идемпотентность API, ролевой доступ, регион и сроки хранения, видимость версии модели, восстановление после сбоя и возможность уйти без потери данных. Считайте цену с учётом страниц, строк, вызовов модели, пользователей, хранилища и ручных исключений.
Первый производственный контур должен быть намеренно скучным: одно юридическое лицо, один ящик, известные поставщики, счета с заказами, только право создать черновик и сплошная проверка. Расширяйте его по классам исключений после стабильной работы.
Частые вопросы
Может ли ИИ полностью автоматизировать обработку счетов?
Для подходящих случаев он автоматизирует приём, распознавание, проверку, сверку, маршрутизацию и черновик. Изменения поставщика, исключения, проведение и оплата требуют контроля, соответствующего финансовому риску.
Достаточно ли OCR для автоматизации бухгалтерии?
Нет. OCR превращает изображение в текст. Рабочая система ещё проверяет арифметику и личности, сопоставляет записи, ищет дубли, направляет согласования, безопасно пишет в ERP и хранит доказательства.
PDF-счёт считается электронным счётом?
Не по определению ЕС. Электронный счёт содержит структурированные машиночитаемые данные для автоматической обработки. PDF может быть доставлен электронно, но всё равно требовать извлечения текста или OCR.
Можно ли разрешить ИИ-агенту оплачивать счета?
Не в первом внедрении. Начните с черновиков и явного согласования. Любые дальнейшие платёжные права требуют узких лимитов, разделения обязанностей, сильной аутентификации, общих ограничений, мониторинга и проверенного отзыва.
Сколько документов нужно для пилота?
Столько, чтобы покрыть реальные варианты и риски. Несколько сотен правильно отобранных счетов могут быть полезнее тысяч одинаковых чистых PDF.
Какой главный показатель автоматизации счетов?
Одного нет. Сочетайте долю принятых черновиков и время цикла с качеством исключений, тестом на пропущенные дубли, трудозатратами проверки, надёжностью записи и полной стоимостью.
Источники и дата проверки
Проверено 6 сентября 2026 года по материалам Еврокомиссии об электронных счетах и VAT in the Digital Age; спецификациями OpenPeppol; анализом McKinsey об ИИ в финансовой функции; рекомендациями британского NCSC о мошенничестве с платежами; материалом OWASP об инъекциях инструкций; и NIST AI RMF Core. Юридические, налоговые, бухгалтерские, платёжные требования и требования безопасности зависят от страны и компании.
Rendframe может разобрать текущий маршрут счёта, спроектировать правила исключений и разрешений, связать приём документов с учётной системой, создать интерфейс проверки и журнал, а затем провести пилот только с черновиками. Изучите автоматизацию бизнеса с ИИ или пришлите обезличенный маршрут одного счёта и правила согласования для первого разбора.