Когда облачный сервис останавливается, бизнес часто впервые видит настоящую зависимость: контакты клиентов остались только в CRM, страница состояния требует недоступный корпоративный вход, а вчерашний экспорт нельзя быстро превратить в рабочий процесс.
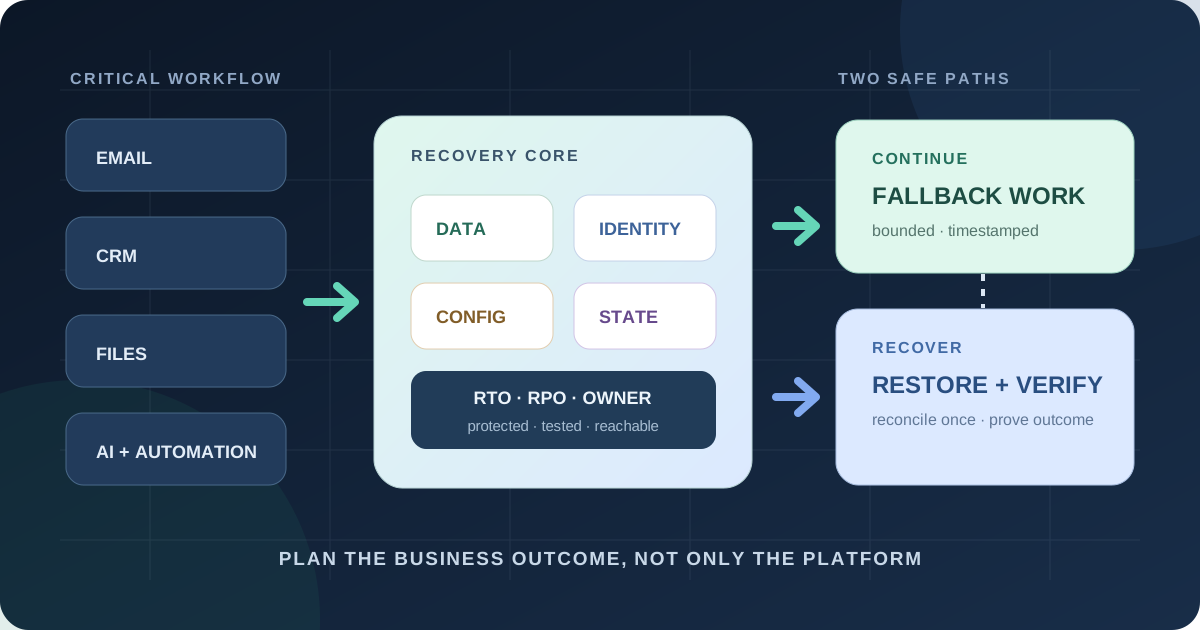
Рабочий план восстановления SaaS начинается не со списка сервисов, а с одного критичного процесса. Определите допустимое время простоя и потери данных, защитите данные, доступы, настройки и состояние интеграций, подготовьте простой запасной порядок работы и проверьте всё в ограниченном по времени учении.
Почему непрерывность SaaS остаётся задачей клиента
Надёжная облачная инфраструктура снижает многие риски, но не заменяет план клиента. В британском Business Data Survey 2026 20% опрошенных компаний, которые хранили или обрабатывали данные вне своих помещений, сообщили, что серверный или облачный сбой повлиял на их работу за предыдущие 12 месяцев. Это результат выборки из 1 330 британских компаний, а не универсальная статистика. Однако он показывает: простой стоит считать обычным операционным сценарием.
Microsoft описывает резервирование, мониторинг и восстановление внутри Microsoft 365, но одновременно называет обеспечение непрерывности совместной работой поставщика и клиента. Платформа может вернуться в строй, а команда всё равно не сможет войти, восстановить удалённый этап сделки, обработать пропущенные вебхуки, связаться с сегодняшними покупателями или понять, какие заказы требуют внимания.
ИИ-инструменты увеличивают число зависимостей. Один помощник может опираться на поставщика модели, корпоративный вход, базу знаний, CRM, почту и платформу автоматизации. Состояние «модель работает» почти ничего не говорит обо всём процессе. Планируйте непрерывность вокруг результата для клиента: принятого обращения, подтверждённого заказа, обработанного счёта.
Сначала определите результат, затем покупайте резервирование
Выберите один важный процесс: приём заявок, исполнение оплаченных заказов, срочную поддержку, согласование счетов или обновление каталога. Спросите, что произойдёт через 15 минут, два часа, день и три дня без него. Задержка выручки, договорные обязательства, безопасность, вред клиентам и объём ручного восстановления определяют приоритет.
Запишите две цели простыми словами:
- RTO, целевое время восстановления: сколько процесс может быть недоступен до неприемлемых последствий.
- RPO, допустимая точка потери: какой объём последних изменений компания может восстановить вручную или потерять.
NIST связывает RTO со временем, после которого восстановление уже вредит работе организации. Не копируйте модные «четыре часа». Такая цель выдумана, если единственный администратор недоступен, экспорт готовится двое суток, а импорт никто не запускал. Рядом с планом указывайте фактический результат теста и пропускную способность запасного процесса.
| Процесс | Пример RTO | Пример RPO | Запасной порядок |
|---|---|---|---|
| Срочные обращения | 30 минут | Одно сообщение | Публичный резервный адрес и отдельный список эскалации |
| Исполнение оплаченных заказов | 2 часа | 15 минут | Копия очереди заказов с защитой от повторной отправки |
| Воронка продаж | 4 часа | 1 час | Минимальная таблица: контакт, владелец, следующий шаг |
| Архив материалов | 3 дня | 24 часа | Остановить публикацию, восстановить проверенный снимок |
Это примеры, не нормативы. Медицине, финансам, производству и регулируемым организациям нужен отдельный анализ и профессиональные требования. Малому бизнесу тоже полезны честные уровни: если критично всё, приоритета нет.
Рисуйте процесс, а не список логотипов
Пройдите путь от события до завершённого результата. Для интернет-магазина это могут быть сайт, авторизация, платёжный провайдер, антифрод, база заказов, склад, сообщение менеджеру, накладная перевозчика, письмо покупателю и выгрузка в бухгалтерию. Возле каждого факта укажите главную систему и владельца перехода.
Для каждой зависимости найдите шесть восстанавливаемых частей:
- Данные: записи, файлы, письма, вложения и история.
- Доступ: администраторы, способы восстановления входа, служебные учётные записи и аварийный доступ.
- Настройки: поля, роли, маршруты, шаблоны, домены и правила.
- Состояние интеграций: ключи API, адреса вебхуков, курсоры синхронизации, ключи идемпотентности и очереди ошибок.
- Логика: сценарии автоматизации, промпты, источники знаний, код и параметры модели.
- Доказательства: журналы событий, счета, согласия и временные отметки для сверки.
CSV с контактами — не полная копия CRM. В нём могут отсутствовать вложения, владельцы, связи, права, автоматизации и пользовательские поля. Восстановление закончено лишь тогда, когда выбранный процесс снова даёт правильный результат.
Готовьтесь к четырём разным сценариям
1. Не работает поставщик
Учётная запись и данные могут быть целы, но сервис недоступен. Официальная страница состояния должна открываться без того же корпоративного входа. Запустите ограниченный ручной процесс, ставьте время на каждую временную запись и не делайте хаотичных повторов: после запуска они могут превратиться в повторные платежи, письма или отгрузки.
2. Потерян административный доступ
Сервис работает, но команда не может войти. Нужны как минимум два должным образом защищённых администратора, контакты восстановления под контролем компании, документированный доступ к домену и DNS и процедура аварийного входа. Проверяйте её без общих паролей и без ослабления многофакторной аутентификации.
3. Данные удалены, испорчены или скомпрометированы
Платформа доступна, но текущему состоянию нельзя доверять. Остановите разрушительные автоматизации, сохраните журналы, определите чистую точку и по возможности восстанавливайте в изолированное место. CISA рекомендует шифрованные автономные копии критичных данных и регулярную проверку их целостности и восстановления. NCSC предупреждает: облачная копия не становится устойчивой к вымогателям автоматически.
4. Поставщик закрывает продукт, блокирует аккаунт или несовместимо меняет API
Это миграция, а не мгновенное восстановление. Нужны пригодные форматы экспорта, словарь полей, копия настроек, контроль договора и оплаты, варианты замены и запас времени. Google указывает, что полный экспорт организации Workspace доступен не раньше чем через 48 часов после запуска, обычно занимает 72 часа, а иногда — до 14 дней. Такой экспорт помогает переносить данные, но не заменяет часовой аварийный канал.
Резервная копия, хранение, синхронизация и экспорт решают разные задачи
| Механизм | Для чего полезен | Типичное ограничение |
|---|---|---|
| История версий или корзина | Быстро отменить недавнюю ошибку | Ограниченный срок; тот же аккаунт и контур доступа |
| Политика хранения или legal hold | Сохранить записи для правил и доказательств | Не обязательно восстанавливает рабочий процесс |
| Синхронизация | Доступность и удобный локальный доступ | Удаление или шифрование может распространиться |
| Экспорт | Архив, анализ и миграция | Может быть медленным, неполным или сложным для импорта |
| Резервная копия | Повторяемо вернуть состояние на нужный момент | Требует защищённых доступов и проверенного восстановления |
Читайте актуальные условия хранения, экспорта и восстановления именно для вашего тарифа и региона. Проверяйте типовые объекты вместе со связями и правами, а не доверяйте слову «полный». Зафиксируйте шифрование, регион хранения, защиту от удаления, разделение ролей, аудит, форматы, ограничения API и сценарий блокировки основного SaaS-аккаунта.
Сервис резервирования часто получает право читать данные всех пользователей. NCSC относит такие интеграции резервного копирования и eDiscovery к высокорисковым и рекомендует административное согласование. Защищайте их как отдельную ценную систему: другие учётные данные, минимальные права, сильная аутентификация, оповещения и быстрое отключение.
Три уровня помогают не переплачивать
| Уровень | Правило | Защита | Проверка |
|---|---|---|---|
| A — работать сейчас | Несколько часов простоя причиняют существенный ущерб | Частая защищённая копия, независимый доступ, готовая очередь | Ежеквартальное учение с таймером |
| B — восстановить сегодня | Один рабочий день допустим | Ежедневная копия или экспорт, реестр настроек, инструкция импорта | Ежеквартальное выборочное восстановление |
| C — сохранить | Долгий простой допустим, история нужна | Периодический архив с проверкой целостности и владельца | Проверка доступа дважды в год |
Каждому процессу и набору данных назначьте уровень, ответственного и заместителя, RTO, RPO, частоту копий, срок хранения, ёмкость запасного процесса, порядок восстановления и дату последнего теста. Пересмотрите уровень, когда сервис начал принимать платежи, стал единственным каналом клиента, получил ИИ-агента или накопил записи для налогов, договоров и поддержки.
Инструкция должна открываться без отказавшей системы
Храните аварийную инструкцию там, куда можно попасть без основного провайдера входа, файлового диска или менеджера паролей. Для небольшого набора обязательных шагов уместна защищённая печатная копия или отдельно контролируемый документ только для чтения. Не записывайте действующие пароли и коды восстановления в обычный файл.
- Объявить: условие запуска, руководитель инцидента, заместитель, журнал решений.
- Проверить: официальный статус, состояние аккаунта, масштаб, время начала и влияние.
- Ограничить: приостановить рискованные интеграции и записи, не уничтожая доказательства.
- Продолжить: открыть минимальный запасной канал, помечать временные записи, не допустить дублей.
- Восстановить: выбрать чистую точку, пройти зависимости по порядку, проверить права и суммы.
- Сверить: внести накопившуюся очередь один раз, разрешить конфликты, уведомить людей.
- Улучшить: записать фактические RTO/RPO, неверные предположения, владельца и срок исправления.
Заранее подготовьте два коротких сообщения: сотрудникам и клиентам. Укажите, что не работает, что доступно, какой обход безопасен, чего не нужно повторять и когда выйдет следующее обновление. Не объявляйте причину и срок восстановления без доказательств.
90 минут на проверку непрерывности и восстановления
Используйте тестовые или обезличенные данные. Смоделируйте одну конкретную потерю: недоступный ящик поддержки, удалённые 50 записей CRM или автоматизацию с неверным статусом. Наблюдатель фиксирует время, решения и доказательства. Не касайтесь рабочей среды, если это не специально спроектированное и согласованное учение.
Тест пройден, только если команда достигла заданного бизнес-результата вовремя, доказала состав восстановленных данных, сохранила полномочия и приватность и без дублей внесла временную очередь. «Мы нашли копию» — не критерий успеха.
Оценивайте продукт по восстановлению, а не по списку функций
До покупки дайте поставщику свой сценарий. Попросите показать восстановление одного объекта, группы связанных записей, полного пространства пользователя и копии в альтернативное место. Проверьте метаданные, права, связи, вложения, версии и аудит. Измерьте время на реалистичном объёме.
Проверьте и отказ самого поставщика резервирования: можно ли забрать защищённую копию в документированных форматах, кому принадлежат хранилище и ключи, как блокируется скомпрометированный администратор, что происходит после прекращения договора. Считайте полную цену: пользователи, объём, API, восстановление, поддержка и регулярные проверки.
Малый бизнес может оставить встроенное восстановление для второстепенных инструментов, а независимую защиту купить только для критичных процессов. Решение должно опираться на последствия, встроенные возможности и тест. Вторая панель без ответственного устойчивости не добавит.
Частые вопросы
Разве SaaS-провайдер не делает резервные копии данных?
Провайдер защищает свою платформу, но возможности восстановления, сроки хранения и обязанности клиента различаются. Зафиксируйте и проверьте, что именно можно восстановить.
Чем резервная копия SaaS отличается от экспорта?
Резервная копия позволяет повторяемо восстановить нужный момент. Экспорт — снимок для архива или миграции; он может быть медленным и не сохранить связи и настройки.
Какие RTO и RPO нужны малому бизнесу?
Определяйте их для каждого процесса по последствиям простоя. Почте продаж может понадобиться обходной путь за час, архиву — восстановление за несколько дней.
Как часто проверять план восстановления SaaS?
Критичные процессы стоит проверять не реже раза в квартал и после смены поставщика, прав, интеграций или структуры данных.
Что должно быть в инструкции на случай сбоя SaaS?
Условия запуска, ответственный и заместитель, официальный статус сервиса, запасной процесс, доступные вне системы очереди, восстановление, проверка, коммуникация и сверка.
Источники и дата проверки
Проверено 12 сентября 2026 года по Business Data Survey 2026 правительства Великобритании; руководству NIST по планированию непрерывности и определению RTO; руководству CISA по защите от вымогателей; принципам NCSC для устойчивых резервных копий и безопасного SaaS; документации Microsoft о состоянии и непрерывности Microsoft 365; документации Google об экспорте данных организации Workspace. Функции и ограничения меняются; проверяйте свой тариф и регион.
Rendframe может составить карту критичного процесса, спроектировать защищённый экспорт и восстановление, убрать хрупкие интеграции и провести учение с таймером. Начните с аудита набора инструментов, изучите устойчивую автоматизацию процессов или пришлите один процесс, который бизнес не может позволить себе потерять.