Демонстрацію розпізнавання рахунку можна зібрати за вечір: завантажити PDF і показати знайдені поля. Надійна автоматизація складніша. Вона має зберегти оригінал, знайти замовлення на закупівлю, помітити дублі, не повірити новим банківським реквізитам із листа та пояснити кожне рішення бухгалтеру.
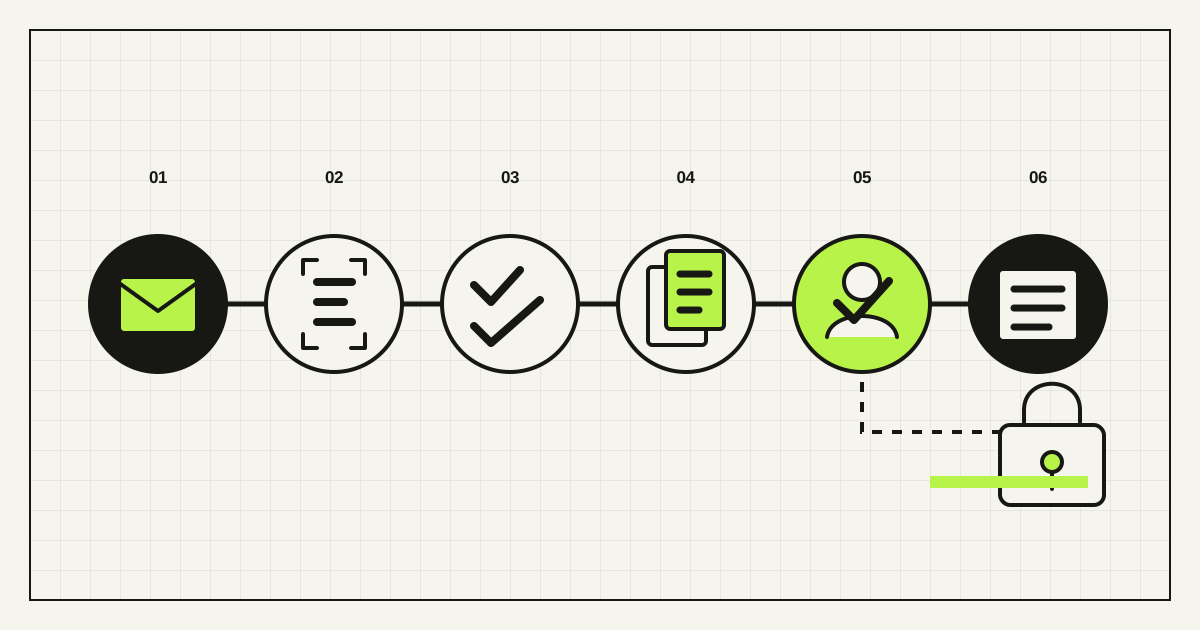
Робочий принцип такий: ШІ розпізнає й готує, правила контролюють, уповноважені люди приймають фінансові рішення. Не доручайте одному автономному агенту прочитати лист, повірити вкладенню, змінити картку постачальника, погодити виняток і відправити гроші.
Чому варто знову подивитися на обробку рахунків
Автоматизація фінансів уже не обмежується розпізнаванням тексту. У дослідженні фінансових керівників за 2025 рік McKinsey описує зростання використання генеративного ШІ та агентних процесів у роботі з кредиторською й дебіторською заборгованістю. Але висновок не в тому, що кожній компанії потрібен «ШІ-бухгалтер». Цінність виникає, коли технологія вбудована в справжній процес і посилює контроль.
Змінюється й формат документів. Єврокомісія називає електронним рахунком структуровані машиночитані дані, придатні до автоматичного опрацювання; звичайний PDF сам по собі таким рахунком не є. Пакет VAT in the Digital Age поступово запроваджує цифрове звітування на основі е-рахунків, зокрема для транскордонних B2B-операцій із 1 липня 2030 року. Для компаній, що працюють із ЄС, це додатковий аргумент уже зараз приймати структуровані дані від постачальників, а OCR і ШІ залишати для PDF, сканів і фото.
Україномовна видача показує практичний намір: бізнес шукає автоматизацію первинних документів, рахунків та актів, інтеграцію з обліковою системою й спосіб позбутися ручного перенесення даних. Тому корисне рішення має охоплювати шлях від вхідної пошти до перевіреної чернетки, а не лише купівлю сервісу розпізнавання.
Спочатку опишіть результат одним реченням
Добра перша версія звучить так: «Для дозволених типів рахунків створювати перевірену чернетку в обліковій системі та пакет для погодження; не ініціювати оплату». Це досить вузько для безпечного тесту й досить корисно, щоб прибрати повторювану роботу. Проведення документа або оплату можна розглядати пізніше, коли пілот доведе надійність контролів.
Розберіть 30–50 нещодавніх рахунків разом із бухгалтером і власниками бюджету. Зафіксуйте канали надходження, типи документів, юридичні особи, валюти, правила ПДВ, замовлення на закупівлю, акти чи підтвердження отримання, ліміти погодження та всі винятки. Один постачальник може надсилати структурований е-рахунок, текстовий PDF, фото, акт, кредит-ноту й уточнення листом. Кожен випадок повинен мати визначений маршрут.
Домовтеся про пріоритет джерел:
- Структуровані дані. Для EN 16931, Peppol, EDI або погодженого формату перевіряйте поля й бізнес-правила без повторного розпізнавання.
- Текстовий шар PDF. Витягуйте текст разом із координатами або посиланням на сторінку.
- OCR для сканів і фото. Зберігайте зображення та впевненість окремо для кожного поля.
- Мовна або візуальна модель для неоднозначності. Нехай пропонує значення чи категорію, але не приховує невпевненість.
Такий порядок дешевший і прозоріший, ніж пропускати кожен документ через найдорожчу й найменш передбачувану модель.
Контрольований шлях від рахунку до чернетки
| Етап | Дія системи | Що залишається в журналі |
|---|---|---|
| 1. Приймання | Отримати документ із дозволеної скриньки, порталу, API або форми | Відправник, час, канал, хеш файла |
| 2. Класифікація | Відрізнити рахунок, кредит-ноту, акт, виписку та сторонній файл | Тип документа й рівень упевненості |
| 3. Витяг | Запропонувати постачальника, номер, дати, валюту, податки, суми, замовлення й позиції | Значення та місце в оригіналі |
| 4. Перевірка | Перевірити схему, арифметику, дати, валюту, податкові номери й обов’язкові поля | Коди пройдених і порушених правил |
| 5. Звіряння | Порівняти з довідником, замовленням, договором, отриманням і попередніми рахунками | Збіги, відхилення, ознаки дубля |
| 6. Маршрутизація | За правилами створити чернетку або виняток | Версія політики й код причини |
| 7. Перегляд | Показати поруч оригінал, поля, збіги й розбіжності | Хто перевірив, правки, пояснення, час |
| 8. Запис | Ідемпотентно створити чернетку в обліковій системі | ID джерела й запису, відповідь, повторні спроби |
Зберігайте незмінений оригінал і його хеш. Хеш знаходить повторно надісланий файл, але для дублів потрібен ще нормалізований ключ: постачальник + номер рахунку + ваша юридична особа, а для слабких номерів — близькість дати й суми. Повторне надсилання, виправлений рахунок та справжній щомісячний платіж — різні ситуації. Бухгалтер має бачити причину спрацювання.
Кожне поле повинно вести до доказу в документі. Якщо не сходиться ПДВ, перевіряльник має одразу потрапити на потрібний рядок, а не шукати його у дванадцяти сторінках. Виправлення можуть стати розміченими тестовими даними, проте конфіденційні рахунки не можна непомітно використовувати для навчання моделі без погодженої політики та відповідних умов постачальника ШІ.
Фінансові рішення мають жити в правилах, не в підказці моделі
Разом із фінансовим власником складіть матрицю винятків:
- Автоматична чернетка: відомий постачальник, незмінні платіжні реквізити, унікальний рахунок, правильна арифметика, замовлення й отримання збігаються в межах допуску.
- Перевірка бухгалтером: невпевнене поле, відсутнє замовлення, розбіжність у рядках, кредит-нота, незвичний податок, неясна юридична особа або можливий дубль.
- Погодження власником бюджету: рахунок без замовлення, відхилення ціни чи кількості, перевищення ліміту або послуга, виконання якої може підтвердити лише замовник.
- Перевірка безпеки: новий постачальник, нові банківські реквізити, змінені платіжні інструкції, підозрілий домен чи суперечність у довіднику.
- Відхилення або карантин: небезпечне вкладення, невідомий формат, відсутня особа постачальника або текст, який намагається керувати автоматизацією.
Допуски задають окремо за юридичною особою, постачальником, категорією, валютою та сумою. «Модель упевнена на 95%» — не правило погодження. Упевненість може визначити чергу перевірки, але не право витрачати гроші.
Не ламайте розподіл обов’язків. Людина, яка створює постачальника або змінює його рахунок, не повинна одноосібно погоджувати першу оплату. Технічний користувач автоматизації отримує мінімальні права: читати потрібні записи та створювати чернетки, але не змінювати банківські реквізити й не підписувати платіж. Зафіксувати межі допоможе наша матриця дозволів для ШІ-агентів.
Лист і вкладення — недовірені дані
Британський National Cyber Security Centre описує шахрайство, коли злочинець імітує знайомого постачальника, підміняє рахунок або просить сплатити на інший банківський рахунок. Тому нові реквізити не можна підтверджувати тим самим листом чи PDF, у якому вони з’явилися. Використовуйте раніше збережений номер телефону, контрольований кабінет постачальника або окремий процес перевірки та записуйте, хто і як підтвердив зміну.
ШІ додає ризик непрямої ін’єкції підказки. OWASP показує, як інструкція у зовнішньому файлі може змінити поведінку мовної моделі. У рахунку вона може бути видимою, дрібною, білою, захованою в метаданих, QR-коді чи іншій мові. Захист має бути архітектурним:
- вважайте текст документа лише даними для суворої схеми;
- не давайте моделі розпізнавання облікові дані й необмежені інструменти;
- звертайтеся до довідників та API лише серверними перевіреними функціями;
- не приймайте посилання з документа як доказ особи постачальника;
- перевіряйте файли, обмежуйте тип і розмір, ізолюйте обробку та очищуйте журнали;
- залишайте фінансові дії за окремою політикою й уповноваженою людиною.
Окремо визначте строк зберігання, регіон обробки, субпідрядників, шифрування, доступ, реагування на інциденти та видалення. Рахунок може містити персональні дані, ціни, податкові номери, адреси й банківські реквізити.
Пілот на 30 днів без доступу до грошей
Відбирайте документи за ризиком, а не за зручністю. Додайте чисті PDF, фото з телефона, кілька мов, рукописні примітки, багатосторінкові рахунки, кредит-ноти, нові реквізити, дублі, часткові постачання, округлення, валюту й документи без замовлення. Екзаменаційний набір відокремте від прикладів, якими налаштовували систему.
До тіньового режиму погодьте критерії запуску: жодних неперевірених змін постачальника; жодної оплати; жодного пропущеного дубля в розміченому наборі підвищеного ризику; узгоджена точність обов’язкових полів; доказ для кожного значення; безпечне повторення запиту без другої чернетки; повний запис кожної зміни стану. Числові пороги визначає компанія за власними даними та допустимим ризиком, а не рекламною цифрою постачальника.
Вимірюйте робочу чергу, а не красу демонстрації
- кількість рахунків за каналом, типом, постачальником і юридичною особою;
- точний збіг окремих полів та частка чернеток, прийнятих без правок;
- частка автоматично підготовлених чернеток — не автоматичних оплат;
- винятки та головні коди причин;
- точність і повнота пошуку дублів на розмічених прикладах;
- медіана й 90-й процентиль часу від отримання до погодженої чернетки;
- хвилини перевірки, правки, відхилення та вік нерозібраної черги;
- помилки запису в ERP, повтори, подвійні записи та час відновлення;
- вартість прийнятої чернетки з моделлю, OCR, інтеграцією, перевіркою й підтримкою.
Показуйте абсолютні числа поруч із відсотками та порівнюйте з початковим зрізом. 70% автоматичних чернеток може бути чудовим результатом, якщо решта 30% — справді ризикові випадки. Це небезпечно, якщо система приховує невпевненість заради красивого показника. NIST AI RMF радить визначати людські ролі, тестувати в умовах, схожих на робочі, документувати межі та безперервно стежити за системою.
Для фінансової оцінки використайте наш розрахунок окупності автоматизації. Не перетворюйте кожну заощаджену хвилину на вигадану економію: рахуйте лише вивільнену потужність, яку бізнес справді використав.
Купуйте стандартні компоненти, розробляйте власний шар контролю
Більшості компаній не варто створювати з нуля OCR, антивірусну перевірку, транспорт е-рахунків або універсальну модель документів. Тут доречні готові компоненти. Власна розробка виправдана там, де цінність залежить від ваших довідників, правил замовлення й отримання, кількох юридичних осіб, аналітик витрат, повноважень, маршрутів винятків та вимог до доказів.
Попросіть постачальника показати найскладніші ваші документи, а не його зразок. Перевірте експорт оригіналів і журналу, походження полів, налаштування правил, ідемпотентність API, рольовий доступ, місце й строк зберігання, версію моделі, відновлення після збою та можливість піти без втрати даних. Ціну рахуйте з урахуванням сторінок, рядків, викликів моделі, користувачів, сховища й ручних винятків.
Перший робочий контур має бути навмисно нудним: одна юридична особа, одна скринька, відомі постачальники, рахунки із замовленням, лише право створити чернетку та суцільна перевірка. Розширюйте його за класами винятків після стабільної роботи.
Поширені запитання
Чи може ШІ повністю автоматизувати обробку рахунків?
Для придатних випадків — приймання, розпізнавання, перевірку, звіряння, маршрутизацію й чернетку. Зміни постачальника, винятки, проведення та оплата потребують контролю відповідно до фінансового ризику.
Чи достатньо OCR для автоматизації бухгалтерії?
Ні. OCR лише перетворює зображення на текст. Робоча система ще перевіряє арифметику й особи, шукає замовлення та дублі, погоджує винятки, безпечно пише в ERP і зберігає докази.
PDF-рахунок — це електронний рахунок?
Не за визначенням ЄС. Е-рахунок містить структуровані машиночитані дані для автоматичної обробки. PDF може бути надісланий електронно, але все одно вимагати витягу тексту чи OCR.
Чи можна дозволити ШІ-агенту оплачувати рахунки?
Не в першому впровадженні. Почніть із чернеток та явного погодження. Подальші платіжні права потребують вузьких лімітів, розподілу обов’язків, сильної автентифікації, загальних обмежень, моніторингу й перевіреного відкликання.
Скільки документів потрібно для пілота?
Стільки, щоб покрити реальні варіації й ризики. Кількасот правильно відібраних рахунків можуть бути кориснішими за тисячі однакових чистих PDF.
Який головний показник автоматизації рахунків?
Одного немає. Поєднайте частку прийнятих чернеток і час циклу з якістю винятків, тестом на пропущені дублі, часом перевірки, надійністю запису та повною вартістю.
Джерела й дата перевірки
Перевірено 6 вересня 2026 року за матеріалами Єврокомісії про електронні рахунки й VAT in the Digital Age; специфікаціями OpenPeppol; аналізом McKinsey про ШІ у фінансовій функції; рекомендаціями британського NCSC щодо шахрайства з платежами; матеріалом OWASP про ін’єкції підказок; і NIST AI RMF Core. Юридичні, податкові, бухгалтерські, безпекові та платіжні вимоги залежать від країни й компанії.
Rendframe може розібрати чинний маршрут рахунку, спроєктувати правила винятків і дозволів, під’єднати приймання документів до облікової системи, створити інтерфейс перевірки та журнал і провести пілот лише з чернетками. Дізнайтеся про автоматизацію бізнесу з ШІ або надішліть знеособлений маршрут одного рахунку та правила погодження для першого розбору.